Μέσα/ Διαπιστευτήρια Ηλεκτρονικής Ταυτοποίησης
- Ιστορία της Ηλεκτρονικής Ταυτοποίησης
Η ηλεκτρονική ταυτοποίηση στην Ελλάδα ξεκίνησε από τους κωδικούς TAXIS, που αρχικά χρησιμοποιήθηκαν στο φορολογικό σύστημα αλλά προς το 2000 εξελίχθηκε σε μέθοδο ταυτοποίησης σε ηλεκτρονικές υπηρεσίες σε πολίτες και επιχειρήσεις. Από τα μέσα της δεκαετίας του 2010 και μετά, διάφορες ψηφιακές δημόσιες υπηρεσίες συνδέθηκαν με την υπηρεσία ταυτοποίησης TAXISNET για να τη χρησιμοποιήσουν για τις δικές τους ανάγκες
Μετά από μια έντονη προπαρασκευαστική περίοδο σε νομικό, οργανωτικό και τεχνικό επίπεδο, η ελληνική ηλεκτρονική ταυτοποίηση τέθηκε σε λειτουργία το 3ο τρίμηνο του 2026, με στόχο να βελτιώσει σημαντικά την εμπειρία των πολιτών και να επιτρέψει έναν σύγχρονο και ασφαλή τρόπο αλληλεπίδρασης με τα μέρη του δημόσιου και του ιδιωτικού τομέα.
- Το οικοσύστημα της Ηλεκτρονικής Ταυτοποίησης
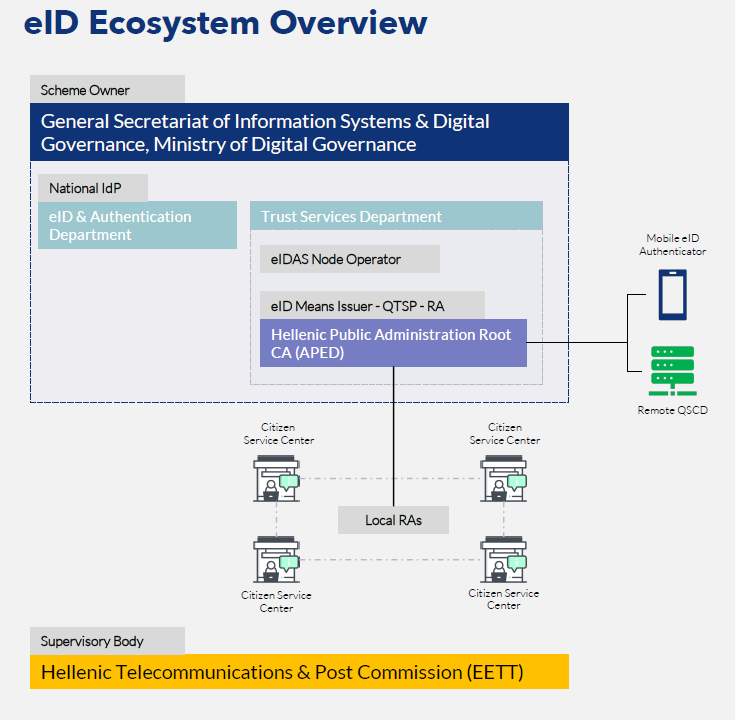
Η Γενική Γραμματεία Πληροφοριακών Συστημάτων & Ψηφιακής Διακυβέρνησης, του Υπουργείου Ψηφιακής Διακυβέρνησης (ΓΓΠΣ&ΨΔ) είναι ο ιδιοκτήτης του σχήματος και υπεύθυνη για τον καθορισμό του νομικού πλαισίου, τους ρόλους και αρμοδιότητες και τα χαρακτηριστικά των μέσων ηλεκτρονικής ταυτοποίησης
Το Τμήμα Ηλεκτρονικής Ταυτοποίησης και Αυθεντικοποίησης, της Διεύθυνσης Λειτουργικής Υποστήριξης Συστημάτων Δημόσιας Διοίκησης είναι ο εθνικός IdP και χειριστής της Διαδικασίας Αυθεντικοποίησης
Η ΑΠΕΔ, που λειτουργεί στο Τμήμα Υπηρεσιών Εμπιστοσύνης, είναι ήδη ένας λειτουργικός εγκεκριμένος πάροχος υπηρεσιών εμπιστοσύνης για τις ηλεκτρονικές υπογραφές και χρονοσήμανση. Ο ρόλος του έχει φυσικά επεκταθεί ώστε να καλύπτει την παροχή των μέσων ηλεκτρονικής ταυτοποίησης. Είναι υπεύθυνη για τη λειτουργία της υποδομής στην οποία βασίζονται τα μέσα ηλεκτρονικής ταυτοποίησης (QSCD, PKI CA). Ταυτόχρονα, ως η μοναδική Αρχή Εγγραφής (RA), ο ρόλος της είναι να διαχειρίζεται όλα τα αιτήματα εγγραφής eID και να εξουσιοδοτεί την έκδοση και τη διαχείριση του ευρύτερου κύκλου ζωής για κάθε περίπτωση eID στο πλαίσιο οποιουδήποτε LoA (Level of Assurance).
Τα Κέντρα Εξυπηρέτησης Πολιτών (ΚΕΠ) εκτελούν τη λειτουργία εγγραφής (φυσική ταυτοποίηση) για την ΑΠΕΔ ως Τοπικές Αρχές Εγγραφής (Εντεταλμένα Γραφεία)
Η Εθνική Επιτροπή Τηλεπικοινωνιών και Ταχυδρομείων (ΕΕΤΤ) είναι ο εθνικός εποπτικός φορέας για τις υπηρεσίες εμπιστοσύνης βάσει του Κανονισμού eIDAS και πρόσφατα ανέλαβε ο ρόλος εποπτείας για την παροχή υπηρεσιών ηλεκτρονικής ταυτοποίησης στην Ελλάδα.
3. Μέσα/ Διαπιστευτήρια Ηλεκτρονικής Ταυτοποίησης
Το GReID παρέχει μέσα ηλεκτρονικής ταυτοποίησης σε 2 LoA: Βασικό και Υψηλό. Είναι ένα άυλο ηλεκτρονικό αναγνωριστικό που βασίζεται σε smartphone
- Βασικό LoA
Στο Βασικό LoA χρησιμοποιείται ένα πιστοποιητικό συσκευής.
- Υψηλό LoA
Στο Υψηλό LoA εκτός από το παραπάνω πιστοποιητικό συσκευής χρησιμοποιείται ένα πιστοποιητικό αυθεντικοποίησης Χ.509 που εκδίδεται σε εξ αποστάσεως Εγκεκριμένη Διάταξη Δημιουργίας Υπογραφής (Remote QSCD).
4. Χρήση της ηλεκτρονικής ταυτοποίησης
Η ηλεκτρονική ταυτότητα μπορεί να χρησιμοποιηθεί για τον έλεγχο ταυτότητας σε δημόσιους και ιδιωτικούς αξιόπιστους φορείς. Οποιοσδήποτε έλεγχος ταυτότητας/ εξουσιοδότηση που ζητά ένας φορέας γίνεται μέσω του IdP που λειτουργεί ως διαμεσολαβητής. Τα αξιόπιστα μέρη δεν μπορούν να πραγματοποιήσουν άμεσες συνεδρίες ελέγχου ταυτότητας/εξουσιοδότησης απευθείας με τον κάτοχο της ηλεκτρονικής ταυτότητας.
Το GReID έχει σχεδιαστεί με βασικές αρχές τη χρηστικότητα και τη χαμηλή τριβή του χρήστη. Έτσι, ένα “παραδοσιακό” σχήμα διαπιστευτηρίων ονόματος χρήστη-κωδικού πρόσβασης δεν ισχύει στο LoA Ουσιαστικό και Υψηλό. Αντίθετα, το «όνομα χρήστη» αντικαθίσταται από ένα μοναδικό αναγνωριστικό που το GOV.GR Wallet αποθηκεύει και παρουσιάζει με ασφάλεια σε κάθε απόκριση ελέγχου ταυτότητας.
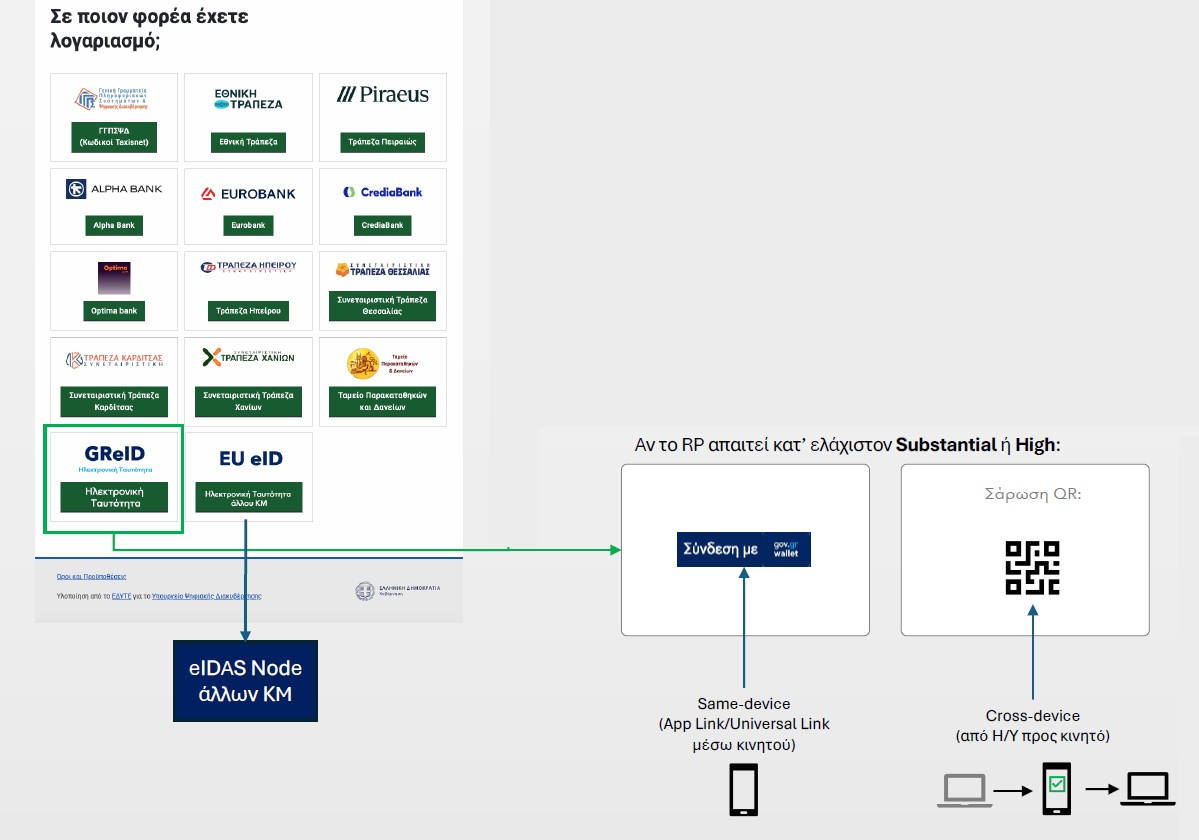
Στο σενάριο που ο χρήστης θέλει να αυθεντικοποιηθεί σε κάποια υπηρεσία που βλέπει στον προσωπικό υπολογιστή/laptop, η υπηρεσία, μέσω του IdP, εμφανίζει ένα κωδικό QR που σαρώνει ο χρήστης μέσω του gov.gr wallet. Μετά τη σάρωση το gov.gr wallet ενημερώνει τον κάτοχο του eID για την αιτούμενη ενέργεια και εφόσον γίνει αποδεκτή, προτρέπει τον χρήστη για τους σχετικούς παράγοντες ταυτοποίησης:
- Για το βασικό LoA ζητείται η ενέργεια που έχει ορίσει ο χρήστης στο μοναδικό συζευγμένο κινητό του: εισαγωγή Βιομετρικού (πρόσωπο/δακτυλικό αποτύπωμα) ή PIN συσκευής
- Για το υψηλό LoA εκτός από τον παράγοντα του του βασικού LoA ζητείται και το PIN που σχετίζεται με το πιστοποιητικό του χρήστη στο rQSCD
Στο παρακάτω σχήμα φαίνεται η χρήση της ηλεκτρονικής ταυτοποίησης
Στον παρακάτω πίνακα αναγράφονται οι παράγοντες αυθεντικοποίησης για κάθε LoA
| LoA | Παράγοντες αυθεντικοποίησης |
| Βασικό | i. Συσκευή έξυπνου τηλεφώνου με κρυπτογραφική σύνδεση
ii. Βιομετρικό (πρόσωπο/δακτυλικό αποτύπωμα) ή PIN σε επίπεδο συσκευής |
| Υψηλό | i. Συσκευή έξυπνου τηλεφώνου με κρυπτογραφική σύνδεση
ii. Βιομετρικό (πρόσωπο/δακτυλικό αποτύπωμα) ή PIN σε επίπεδο συσκευής iii. PIN που επιτρέπει την ενεργοποίηση του ιδιωτικού κλειδιού eID στο rQSCD |
5. Αποκτώντας διαπιστευτήρια ηλεκτρονικής ταυτοποίησης
5.1 Γενικά
Όλοι οι Έλληνες πολίτες άνω των 12 ετών έχουν το δικαίωμα και τη δυνατότητα να αποκτήσουν ηλεκτρονική ταυτότητα, όπως και οι αλλοδαποί με την κατάλληλη κάρτα άδειας διαμονής στην Ελλάδα, με κοινή προϋπόθεση για όλους τους αιτούντες να έχουν εκδώσει Προσωπικό Αριθμό. Κάθε φυσικό πρόσωπο μπορεί να κατέχει μόνο μία ηλεκτρονική ταυτότητα (eID), ανεξάρτητα από το Επίπεδο Διασφάλισης (LoA), συνεπώς, μία νέα eID υψηλότερου Επιπέδου Διασφάλισης (LoA) αντικαθιστά μια υπάρχουσα eID χαμηλότερου LoA.
Ο αιτών μπορεί να εγγραφεί είτε εξ αποστάσεως είτε με φυσική παρουσία, ανάλογα με τον τύπο εγγράφου ταυτοποίησης που κατέχει και το επιλεγμένο Επίπεδο Διασφάλισης (LoA) για το eID του.
Για την περίπτωση του βασικού Επιπέδου Διασφάλισης eID, και την εξ αποστάσεως επαλήθευση ταυτότητας, τα αποδεκτά έγγραφα ταυτοποίησης είναι
- Ελληνικό δελτίο ταυτότητας με NFC τσιπ,
- Ελληνικό διαβατήριο με NFC τσιπ,
- Κάρτα άδειας διαμονής με NFC τσιπ.
Για την περίπτωση της επαλήθευσης ταυτότητας με φυσική παρουσία, και ανεξαρτήτως επιπέδου διασφάλισης του eID, τα αποδεκτά έγγραφα ταυτοποίησης είναι όλα της προηγούμενης περίπτωσης και, επιπλέον, οι υπηρεσιακού τύπου ταυτότητες για τους ένστολους των σωμάτων ασφαλείας (Ελληνική Αστυνομία, Λιμενικό Σώμα, Πυροσβεστικό Σώμα), καθώς και οι κάρτες άδειας διαμονής των αλλοδαπών χωρίς NFC τσιπ.
5.2 Μέθοδοι εγγραφής
Όλες οι αιτήσεις εγγραφής ξεκινάνε μέσω της επίσημης διαδικτυακής πύλης (web portal) του eID. Η πύλη καθοδηγεί τον χρήστη στη διαδικασία εγγραφής. Όπου απαιτείται διαδικασία με φυσική παρουσία, ζητείται από τον χρήστη να τη προγραμματίσει.
Ο αιτών επιλέγει το επιθυμητό Επίπεδο Διασφάλισης (Βασικό ή Υψηλό), αποδέχεται τους Όρους & Προϋποθέσεις και εισάγει τον Προσωπικό του Αριθμό. Ο Προσωπικός Αριθμός χρησιμοποιείται ως κλειδί πολλαπλής αναζήτησης:
- Συσχετίζει τον αιτούντα με τον καταχωρισμένο αριθμό κινητού τηλεφώνου στο Εθνικό Μητρώο Επικοινωνίας (ΕΜΕπ). Αποστέλλεται αυτόματα ένας κωδικός SMS για να επαληθευτεί ότι ο αιτών κατέχει τον αριθμό κινητού τηλεφώνου
- Συσχετίζει τον αιτούντα με την καταχωρισμένη διεύθυνση ηλεκτρονικού ταχυδρομείου (email) στο ΕΜΕπ. Αποστέλλεται αυτόματα ένας κωδικός μέσω email για να επαληθευτεί ότι ο αιτών κατέχει το email.
- Συσχετίζει τα ελάχιστα προσωπικά στοιχεία από το επίσημο εθνικό μητρώο που αντιστοιχούν στον παραπάνω αριθμό κινητού τηλεφώνου και στη διεύθυνση email, τα οποία θα συμπληρώσουν αυτόματα τη φόρμα αίτησης.
Μετά την επιτυχή επαλήθευση του email και του αριθμού κινητού τηλεφώνου, ο αιτών είναι σε θέση να επισκοπήσει τη φόρμα και να την υποβάλει. Στη συνέχεια, η πύλη ζητά από τον αιτούντα να κατεβάσει και να εγκαταστήσει την εφαρμογή GOV.GR Wallet, η οποία ενεργεί ως ο αυθεντικοποιητής του eID. Μόλις εγκατασταθεί, ζητείται από τον αιτούντα να χρησιμοποιήσει αυτήν την εφαρμογή για να συνδέσει κρυπτογραφικά τη φορητή συσκευή του με τον εκκρεμή λογαριασμό eID. Αυτό πραγματοποιείται σαρώνοντας ένα QR Code που εμφανίζεται από την πύλη μέσα από την εφαρμογή του κινητού, το οποίο επαληθεύεται από την εφαρμογή, ενώ ο κάτοχος του κινητού ταυτοποιείται με βιομετρικά δεδομένα ή PIN συσκευής. Μετά από μία σειρά ελέγχων ασφαλείας και ακεραιότητας κατά την επικοινωνία μεταξύ της εφαρμογής του κινητού, της πύλης, και του Παρόχου ηλεκτρονικής ταυτότητας (IdP), ο Πάροχος συσχετίζει τον εκκρεμή λογαριασμό eID με τη συγκεκριμένη συσκευή.
Σε περίπτωση που ο αιτών είναι ανήλικος (15-17 ετών), μπορεί να ξεκινήσει τη διαδικασία ηλεκτρονικά, αλλά οφείλει να εμφανιστεί με φυσική παρουσία σε ένα ΚΕΠ για την ολοκλήρωση της διαδικασίας ταυτοποίησης, μαζί με τους γονείς/κηδεμόνες του, οι οποίοι πρέπει να εξουσιοδοτήσουν τη διαδικασία έκδοσης εγγράφως.
Ανάλογα με το Επίπεδο Διασφάλισης (LoA), η διαδικασία χωρίζεται σε δύο κλάδους:
Βασικό Eπίπεδο Διασφάλισης
Η πύλη (portal) προτρέπει τον αιτούντα να ολοκληρώσει μια συνεδρία απομακρυσμένης επαλήθευσης ταυτότητας. Η συνεδρία είναι αυτοματοποιημένη βιντεοκλήση, και πραγματοποιείται μέσω της εφαρμογής GOV.GR Wallet της συζευγμένης φορητής συσκευής του αιτούντος.
Τα έγγραφα που επιτρέπεται να χρησιμοποιηθούν σε μια συνεδρία απομακρυσμένης επαλήθευσης ταυτότητας είναι
- η ελληνική αστυνομική ταυτότητα με NFC,
- το ελληνικό διαβατήριο με NFC και
- η ελληνική άδεια διαμονής με NFC. Κάρτες που δεν χρησιμοποιούν τεχνολογία NFC δεν γίνονται δεκτές.
Κατά τη συνεδρία καταγράφονται οι δύο όψεις του εγγράφου, πραγματοποιείται πρόσβαση στο NFC chip και ανακτώνται οι προσωπικές πληροφορίες, καθώς και η φωτογραφία του κατόχου. Επίσης, καταγράφεται μια σειρά από selfies και ένα σύντομο βίντεο. Οι φωτογραφίες συνθέτουν τη βάση που συγκρίνεται με τη φωτογραφία του chip, ενώ πραγματοποιούνται έλεγχοι liveness του ταυτοποιούμενου.
Το αποτέλεσμα της βιομετρικής σύγκρισης είναι εγκεκριμένο όταν και μόνο όταν (i) ο αιτών που κρατά το κινητό τηλέφωνο είναι πραγματικό πρόσωπο και αντιστοιχεί με υψηλή εμπιστοσύνη με αυτόν που απεικονίζεται στη φωτογραφία του NFC chip, (ii) το έγγραφο ταυτοποίησης είναι έγκυρο, και (iii) οι πληροφορίες στο έγγραφο ταυτοποίησης ταυτίζονται με την εγγραφή στο εθνικό αυθεντικό μητρώο.
Μετά την έγκριση, οι πληροφορίες του εγγράφου ταυτότητας —που ανακτήθηκαν μέσω της συνεδρίας απομακρυσμένης επαλήθευσης ταυτότητας— ελέγχονται έναντι των εθνικών αυθεντικών μητρώων (εγκυρότητα, κατάσταση δήλωσης απώλειας & κλοπής).
Μόλις η συνεδρία απομακρυσμένης επαλήθευσης ταυτότητας και οι έλεγχοι εγκυρότητας του εγγράφου ταυτότητας θεωρηθούν επιτυχείς, η πύλη eID ειδοποιεί τον Πάροχο Ταυτότητας (IdP) ότι το σύνολο δεδομένων ταυτοποίησης πρέπει να αντιστοιχιστεί στον εκκρεμή λογαριασμό eID. Με αυτόν τον τρόπο, μια πλήρης αντιστοίχιση μεταξύ μιας επαληθευμένης ταυτότητας φυσικού προσώπου, μιας κρυπτογραφικής ταυτότητας μιας φορητής συσκευής και ενός μοναδικού αναγνωριστικού αποθηκεύεται και διατηρείται ως ο επίσημος λογαριασμός eID του πολίτη.
Δεν υπάρχει φυσική διαδικασία παράδοσης των μέσων eID, καθώς είναι άυλης φύσης. Το eID είναι έτοιμο προς χρήση, χωρίς πρόσθετο βήμα ενεργοποίησης.
Υψηλό Eπίπεδο Διασφάλισης
Στο πλαίσιο του Υψηλού Επιπέδου Διασφάλισης (LoA High) απαιτείται φυσική παρουσία σε ένα Κέντρο Εξυπηρέτησης Πολιτών (ΚΕΠ) για τη δια ζώσης επαλήθευση της ταυτότητας. Ο αιτών επισκέπτεται το ΚΕΠ έχοντας μαζί του ένα αποδεκτό έγγραφο ταυτοποίησης.
Μετά τους απαιτούμενους ελέγχους που διεκπεραιώνει ο υπάλληλος του ΚΕΠ και την επιτυχή ολοκλήρωση της δια ζώσης ταυτοποίησης, ο υπάλληλος επιβεβαιώνει ότι ο αιτών κατέχει τον έλεγχο της ήδη συζευγμένης κινητής συσκευής. Για την επιβεβαίωση αυτή πραγματοποιείται μία διαδικασία κρυπτογραφικής πρόκλησης – απόκρισης, στην οποία ο αιτών καλείται να ανταποκριθεί μέσω της εφαρμογής GOV.GR Wallet mobile eID authenticator. Το πληροφοριακό σύστημα της Αρχής Εγγραφής επιβεβαιώνει ότι ο αιτών έχει ανταποκριθεί μέσω της συζευγμένης κινητής συσκευής του, και μετά από έλεγχο από αρμόδιο στέλεχος της Αρχής Εγγραφής εκδίδεται πιστοποιητικό αυθεντικοποίησης για τον αιτούντα σε εξ αποστάσεως Εγκεκριμένη Διάταξη Δημιουργίας Υπογραφής (Remote QSCD). Για την προστασία του ιδιωτικού κλειδιού του πιστοποιητικού του, που βρίσκεται μέσα στην remote QCSD, και για την πρόσβασή του σε αυτό, ο αιτών καλείται να ορίσει PIN μέσω της εφαρμογής GOV.GR Wallet mobile eID authenticator. Μετά την επιτυχή ολοκλήρωση, το eID εκδίδεται και είναι έτοιμο προς χρήση.
Αναβάθμιση Επιπέδου Διασφάλισης
Είναι δυνατή η εγγραφή για eID Υψηλού Επιπέδου Διασφάλισης (LoA High) βασιζόμενη σε ένα έγκυρο ελληνικό eID Βασικού Επιπέδου (Substantial GReID).
Ο αιτών, ο οποίος είναι κάτοχος έγκυρου Substantial GReID, ξεκινά τη διαδικασία εγγραφής για LoA High και, αφού αποδεχτεί τους όρους και τις προϋποθέσεις, καλείται να πραγματοποιήσει αυθεντικοποίηση με το υπάρχον GReID.
Με την επιτυχή αυθεντικοποίηση, το σύνολο δεδομένων του eID χρησιμοποιείται για τη συμπλήρωση της αίτησης εγγραφής προκειμένου αυτή να υποβληθεί. Επίσης, δεν απαιτείται νέα σύνδεση συσκευής, καθώς έχει ήδη πραγματοποιηθεί ως προαπαιτούμενο της εγγραφής για το eID Βασικού Επιπέδου. Στη συνέχεια, ο αιτών καλείται να επισκεφθεί ένα ΚΕΠ για να υποβληθεί σε δια ζώσης εξακρίβωση της ταυτότητάς του, να επιβεβαιώσει τη σύνδεση της συσκευής ενώπιον του υπαλλήλου του ΚΕΠ, και να προχωρήσει στη δημιουργία του απομακρυσμένου ζεύγους κλειδιών eID και την έκδοση του πιστοποιητικού αυθεντικοποίησης.